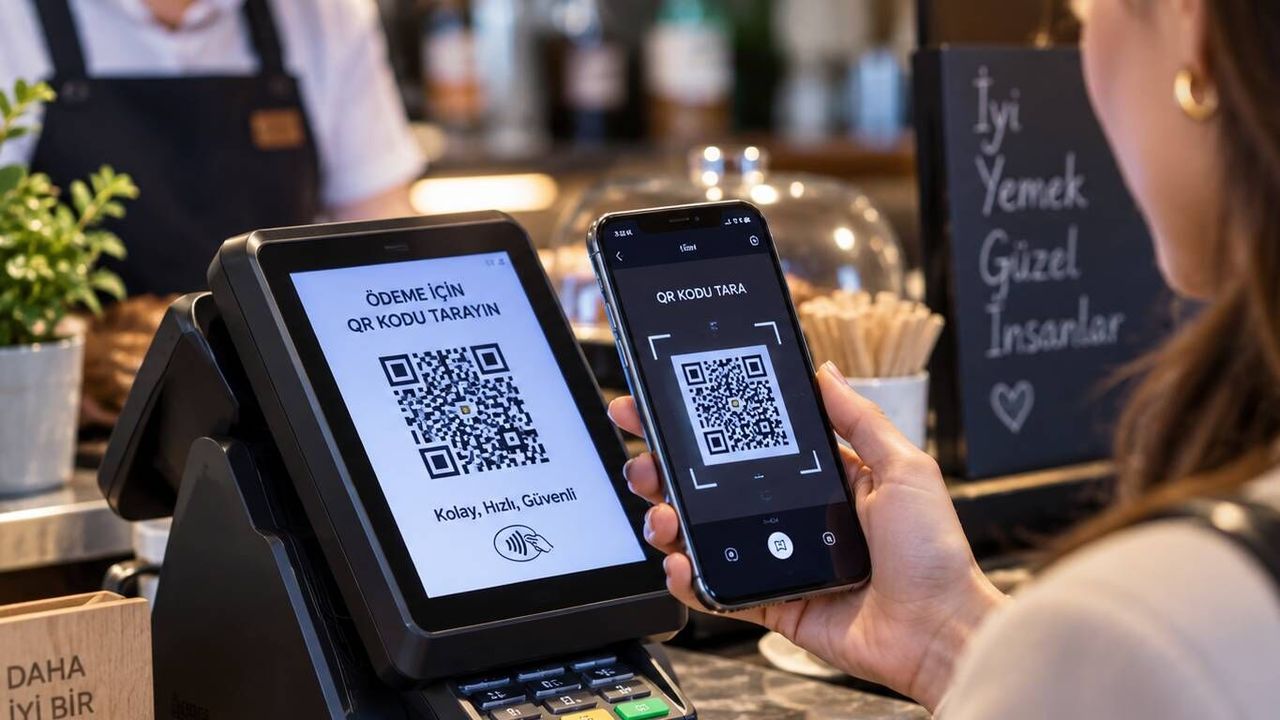
Restoran, otopark ve mağazalarda kullanılan QR kodla ödeme yöntemi, yeni bir dolandırıcılık yönteminin hedefi haline geldi. Gerçek QR kodların üzerine sahte kodlar yapıştıran kişiler, kullanıcıları taklit ödeme sayfalarına yönlendirebiliyor.
ABD Federal Ticaret Komisyonu (FTC), 3 Eylül 2026 tarihinde yaptığı uyarıda özellikle ödeme noktalarındaki QR kodlara dikkat çekti. Otopark sayaçları gibi alanlardaki gerçek kodların üzerine farklı QR kodların yapıştırılabildiği belirtildi.
Sahte kod telefonla tarandığında kullanıcı gerçek ödeme ekranına benzeyen başka bir internet sitesine yönlendirilebiliyor. QR kodun üzerinde sonradan eklenmiş bir etiket bulunması, kenarlarının kalkması veya altında başka bir kodun görülmesi şüphe oluşturabiliyor.
Kod normal görünse bile tarama sonrasında açılan internet adresinin kontrol edilmesi gerekiyor. Şirket veya kurum adındaki tek bir harfin değiştirilmesi bile farklı bir internet adresine yönlendirme yapılmasına neden olabiliyor.
Sahte sayfalarda kart numarası, kullanıcı adı, parola ve banka bilgileri istenebiliyor. FBI da QR kodların sahte ödeme sayfalarına yönlendirme ve bazı durumlarda telefona zararlı yazılım indirme amacıyla kullanılabildiğini belirtiyor.
Türkiye’de Ticaret Bakanlığı da 20 Mayıs 2026’da Hızlı Geçiş Sistemi adı kullanılarak gönderilen yanıltıcı mesajlar ve sahte ödeme sayfaları konusunda uyarıda bulundu.
Şüpheli bir sayfaya parola girilmesi durumunda parolanın değiştirilmesi, banka veya kart bilgilerinin paylaşılması halinde hesap hareketlerinin kontrol edilerek ilgili kuruluşla iletişime geçilmesi öneriliyor.