Banka tarafından gönderilmiş gibi hazırlanan sahte e-postalar, dolandırıcıların kullandığı yöntemler arasında yer alıyor. Bankaların isim ve logolarının kullanıldığı mesajlarda, müşterilere hesap hareketleri veya işlem dökümlerinin gönderildiği belirtilerek e-posta ekindeki dosyanın açılması isteniyor.
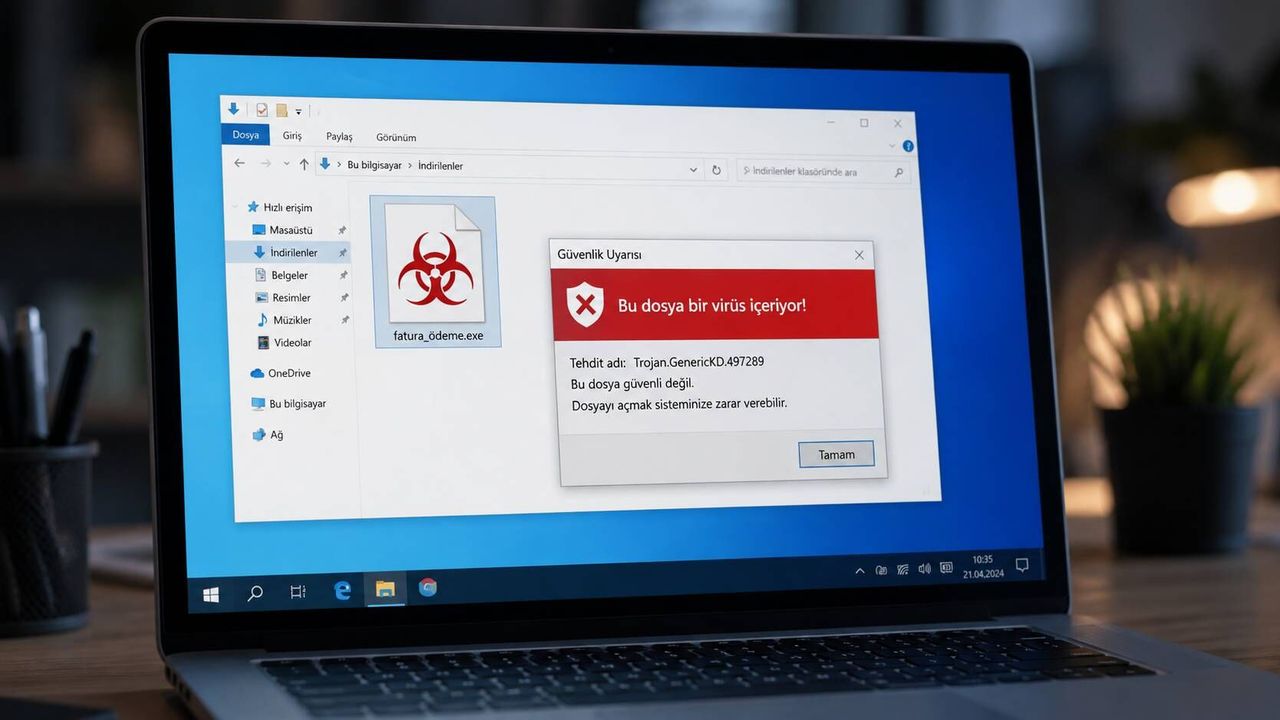
Dolandırıcıların özellikle ZIP veya RAR formatındaki sıkıştırılmış dosyaları kullandığı belirtiliyor. Kullanıcıların, banka tarafından gönderildiğini düşündükleri bu dosyaları açmasının ardından telefon veya bilgisayarlara zararlı uygulamalar yüklenebiliyor.
Zararlı yazılımların cihazlarda bulunan şifrelere, e-posta hesaplarına ve finansal bilgilere erişebildiği belirtilirken, kullanıcıların bilgileri kullanılarak çeşitli işlemler yapılması riski de bulunuyor. Bu nedenle kaynağından emin olunmayan e-postalardaki dosya eklerinin açılmaması gerektiği vurgulanıyor.
Sahte mesajların gönderildiği saatlerin de özellikle seçildiği ifade ediliyor. E-postaların, kullanıcıların daha dalgın olabileceği sabah erken saatlerde veya gece saatlerinde gönderilerek ayrıntıların kontrol edilmeden dosyaların açılmasının amaçlandığı belirtiliyor.
Şüpheli bir dosyanın açılması durumunda ise cihazın internet bağlantısının derhal kesilmesi öneriliyor. Ardından güvenli başka bir cihaz üzerinden hesap şifrelerinin değiştirilmesi, bankayla iletişime geçilmesi ve gerekli görülmesi halinde kartların kullanıma kapatılması gerektiği aktarılıyor.
Uzmanlar, e-postada kullanılan banka logosu ve tasarımının gerçek mesajlarla benzer görünmesinin güvenilirlik anlamına gelmediğine dikkat çekiyor. Gönderen e-posta adresi ile dosya türünün mutlaka kontrol edilmesi gerektiği belirtiliyor.